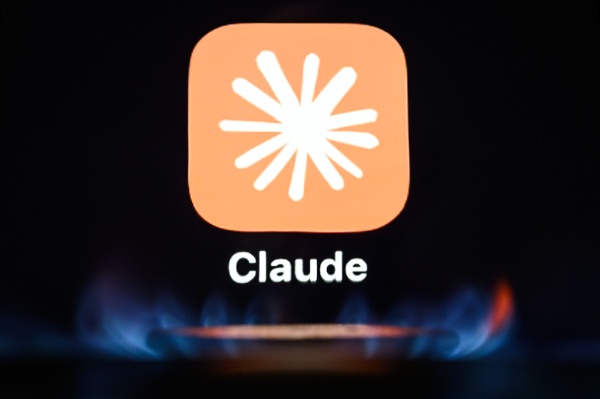
2026年9月16日:Anthropic公司的AI應用「Claude」的圖標透過火焰映照在數字屏幕上,拍攝地點為英國倫敦。(圖片來源:Leon Neal/Getty Images)
【看中國2026年9月18日訊】(看中國記者田淨心編譯/綜合報導)美國人工智慧公司OpenAI近日發現,一家網路安全初創公司Hacktron AI的研究人員利用Anthropic的人工智慧模型Claude,發現並利用OpenAI系統中的安全漏洞,進入了OpenAI員工的ChatGPT賬戶,併進一步觸及公司的內部軟體代碼系統。研究人員隨後主動向OpenAI報告漏洞,OpenAI修復問題,並支付6500美元漏洞賞金。
這起事件發生在今年7月,但直到9月18日才由《華爾街日報》(The Wall Street Journal)首先披露。需要說明的是,這屬於漏洞賞金計畫下的安全測試,而不是研究人員未經授權發動的普通網路攻擊。
Hacktron是一家什麼公司?


Hacktron AI是一家總部位於舊金山的網路安全初創公司,主要研究如何利用人工智慧尋找軟體漏洞。
它的方向與傳統網路安全公司有所不同:Hacktron希望讓AI代理參與漏洞發現、代碼分析和安全測試,幫助企業在軟體上線前發現可能被攻擊者利用的問題。
Hacktron公開的測試報告顯示,該公司的系統可以讓AI代理自動分析代碼、尋找漏洞,並由人類安全研究人員進行驗證。公司此前曾對Gumroad等軟體進行安全測試,並報告發現多個安全漏洞。
Hacktron成立時間不長,目前仍是一家規模較小的創業公司。Business Insider報導,該公司員工不足10人,由Zayne Zhang擔任聯合創始人兼CEO。
也正因為如此,這次事件受到關註:一家人數不到10人的網路安全初創公司,利用另一家AI公司的模型,對OpenAI這樣的AI巨頭進行了安全測試。
兩個漏洞被串聯起來
這次事件並不是Claude直接「攻破」了OpenAI。
研究人員首先發現,OpenAI社區論壇使用的Discourse軟體,在處理某些圖片文件時存在安全問題。
簡單來說,用戶把特殊格式的圖片上傳到論壇時,伺服器會調用圖像處理程序處理文件。研究人員發現,其中使用的底層軟體存在漏洞。
接下來,研究人員又發現了OpenAI登錄系統中的另一個問題。
兩個問題被連接起來後,研究人員可以取得身份驗證信息,也就是系統用來確認「你是誰」的登錄令牌。
這些令牌中有一些可以用於進入ChatGPT賬戶,其中包括OpenAI員工的賬戶。
SecurityWeek對技術過程的報導指出,攻擊鏈涉及圖片處理軟體中的漏洞以及OpenAI登錄系統的問題。
Claude在其中起了什麼作用?
Hacktron研究人員使用Anthropic的Claude幫助編寫和修改漏洞利用代碼。
研究人員最初嘗試使用一個版本的Claude,但沒有成功。隨後,Anthropic發布了新的Claude Opus 5,研究人員再次嘗試後成功完成了漏洞利用。
整個過程的核心仍然是研究人員,而不是Claude自行決定攻擊OpenAI。
換句話說,可以把Claude理解成一個能夠幫助安全人員寫代碼、分析問題的工具。
這也是這起事件受到關注的原因之一:過去一些複雜的漏洞利用需要具有豐富經驗的網路安全專家花費大量時間編寫代碼,而AI模型可能幫助研究人員更快完成其中一部分工作。
進入內部系統,但沒有證據顯示源代碼被盜
獲得OpenAI員工賬戶後,研究人員進一步發現這些賬戶能夠連接到OpenAI內部使用的GitHub代碼系統。
這意味著他們獲得了進入OpenAI部分內部軟體環境的許可權。
但這裡需要特別區分「能夠訪問」和「偷走源代碼」。
Hacktron表示,研究人員沒有繼續查看內部源代碼,而是通過提交一個代碼修改請求,證明他們已經獲得了相應許可權,然後停止測試並向OpenAI報告。
OpenAI隨後進行內部檢查。SecurityWeek報導,OpenAI發現的是對私有代碼庫元數據和代碼提交記錄的有限讀取,以及研究人員提交的一次代碼修改請求;沒有公開證據顯示OpenAI的模型權重或完整源代碼被下載。
OpenAI如何處理?
Hacktron通過OpenAI的漏洞報告渠道提交了相關問題。
OpenAI隨後撤銷受到影響的登錄令牌和會話,並縮小社區登錄令牌的許可權。
OpenAI還向Hacktron支付了6500美元漏洞賞金。公司表示感謝研究人員報告問題,並確認已經採取措施修復漏洞。
需要注意的是,Hacktron測試OpenAI社區論壇所使用的第三方Discourse軟體,本身並不完全屬於OpenAI漏洞賞金計畫的範圍。研究人員後來也向Discourse報告了相關軟體漏洞,Discourse進行了修復。
這件事真正值得關注的地方
這起事件涉及三個不同的AI安全問題。
第一,AI公司自身的網路系統仍可能存在傳統軟體漏洞。
第二,AI模型可以幫助網路安全人員更快分析漏洞和編寫利用代碼。
第三,如果企業把AI代理連接到代碼庫、聊天軟體和其他內部系統,一旦賬戶許可權管理出現問題,AI輔助的攻擊可能擴大傳統漏洞的影響範圍。
但從目前公開資料看,這起事件屬於授權安全研究發現漏洞,OpenAI已經修複相關問題,也沒有公開證據顯示核心模型被盜。
来源:看中國
短网址: 版權所有,任何形式轉載需本站授權許可。 嚴禁建立鏡像網站。
【誠徵榮譽會員】溪流能夠匯成大海,小善可以成就大愛。我們向全球華人誠意徵集萬名榮譽會員:每位榮譽會員每年只需支付一份訂閱費用,成為《看中國》網站的榮譽會員,就可以助力我們突破審查與封鎖,向至少10000位中國大陸同胞奉上獨立真實的關鍵資訊, 在危難時刻向他們發出預警,救他們於大瘟疫與其它社會危難之中。