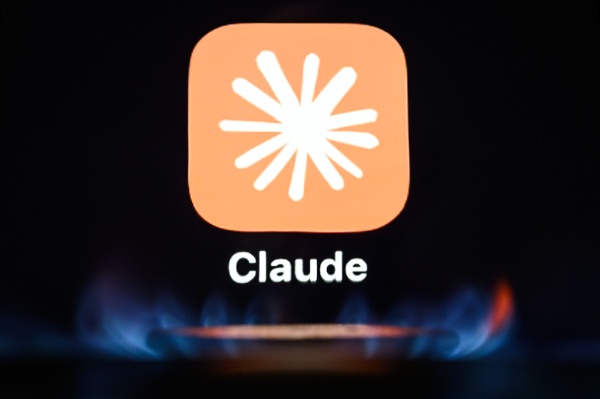
2026年9月16日:Anthropic公司的AI应用“Claude”的图标透过火焰映照在数字屏幕上,拍摄地点为英国伦敦。(图片来源:Leon Neal/Getty Images)
【看中国2026年9月18日讯】(看中国记者田净心编译/综合报导)美国人工智能公司OpenAI近日发现,一家网络安全初创公司Hacktron AI的研究人员利用Anthropic的人工智能模型Claude,发现并利用OpenAI系统中的安全漏洞,进入了OpenAI员工的ChatGPT账户,并进一步触及公司的内部软件代码系统。研究人员随后主动向OpenAI报告漏洞,OpenAI修复问题,并支付6500美元漏洞赏金。
这起事件发生在今年7月,但直到9月18日才由《华尔街日报》(The Wall Street Journal)首先披露。需要说明的是,这属于漏洞赏金计划下的安全测试,而不是研究人员未经授权发动的普通网络攻击。
Hacktron是一家什么公司?


Hacktron AI是一家总部位于旧金山的网络安全初创公司,主要研究如何利用人工智能寻找软件漏洞。
它的方向与传统网络安全公司有所不同:Hacktron希望让AI代理参与漏洞发现、代码分析和安全测试,帮助企业在软件上线前发现可能被攻击者利用的问题。
Hacktron公开的测试报告显示,该公司的系统可以让AI代理自动分析代码、寻找漏洞,并由人类安全研究人员进行验证。公司此前曾对Gumroad等软件进行安全测试,并报告发现多个安全漏洞。
Hacktron成立时间不长,目前仍是一家规模较小的创业公司。Business Insider报道,该公司员工不足10人,由Zayne Zhang担任联合创始人兼CEO。
也正因为如此,这次事件受到关注:一家人数不到10人的网络安全初创公司,利用另一家AI公司的模型,对OpenAI这样的AI巨头进行了安全测试。
两个漏洞被串联起来
这次事件并不是Claude直接“攻破”了OpenAI。
研究人员首先发现,OpenAI社区论坛使用的Discourse软件,在处理某些图片文件时存在安全问题。
简单来说,用户把特殊格式的图片上传到论坛时,服务器会调用图像处理程序处理文件。研究人员发现,其中使用的底层软件存在漏洞。
接下来,研究人员又发现了OpenAI登录系统中的另一个问题。
两个问题被连接起来后,研究人员可以取得身份验证信息,也就是系统用来确认“你是谁”的登录令牌。
这些令牌中有一些可以用于进入ChatGPT账户,其中包括OpenAI员工的账户。
SecurityWeek对技术过程的报道指出,攻击链涉及图片处理软件中的漏洞以及OpenAI登录系统的问题。
Claude在其中起了什么作用?
Hacktron研究人员使用Anthropic的Claude帮助编写和修改漏洞利用代码。
研究人员最初尝试使用一个版本的Claude,但没有成功。随后,Anthropic发布了新的Claude Opus 5,研究人员再次尝试后成功完成了漏洞利用。
整个过程的核心仍然是研究人员,而不是Claude自行决定攻击OpenAI。
换句话说,可以把Claude理解成一个能够帮助安全人员写代码、分析问题的工具。
这也是这起事件受到关注的原因之一:过去一些复杂的漏洞利用需要具有丰富经验的网络安全专家花费大量时间编写代码,而AI模型可能帮助研究人员更快完成其中一部分工作。
进入内部系统,但没有证据显示源代码被盗
获得OpenAI员工账户后,研究人员进一步发现这些账户能够连接到OpenAI内部使用的GitHub代码系统。
这意味着他们获得了进入OpenAI部分内部软件环境的权限。
但这里需要特别区分“能够访问”和“偷走源代码”。
Hacktron表示,研究人员没有继续查看内部源代码,而是通过提交一个代码修改请求,证明他们已经获得了相应权限,然后停止测试并向OpenAI报告。
OpenAI随后进行内部检查。SecurityWeek报道,OpenAI发现的是对私有代码库元数据和代码提交记录的有限读取,以及研究人员提交的一次代码修改请求;没有公开证据显示OpenAI的模型权重或完整源代码被下载。
OpenAI如何处理?
Hacktron通过OpenAI的漏洞报告渠道提交了相关问题。
OpenAI随后撤销受到影响的登录令牌和会话,并缩小社区登录令牌的权限。
OpenAI还向Hacktron支付了6500美元漏洞赏金。公司表示感谢研究人员报告问题,并确认已经采取措施修复漏洞。
需要注意的是,Hacktron测试OpenAI社区论坛所使用的第三方Discourse软件,本身并不完全属于OpenAI漏洞赏金计划的范围。研究人员后来也向Discourse报告了相关软件漏洞,Discourse进行了修复。
这件事真正值得关注的地方
这起事件涉及三个不同的AI安全问题。
第一,AI公司自身的网络系统仍可能存在传统软件漏洞。
第二,AI模型可以帮助网络安全人员更快分析漏洞和编写利用代码。
第三,如果企业把AI代理连接到代码库、聊天软件和其他内部系统,一旦账户权限管理出现问题,AI辅助的攻击可能扩大传统漏洞的影响范围。
但从目前公开资料看,这起事件属于授权安全研究发现漏洞,OpenAI已经修复相关问题,也没有公开证据显示核心模型被盗。
来源:看中国
短网址: 版权所有,任何形式转载需本站授权许可。 严禁建立镜像网站.
【诚征荣誉会员】溪流能够汇成大海,小善可以成就大爱。我们向全球华人诚意征集万名荣誉会员:每位荣誉会员每年只需支付一份订阅费用,成为《看中国》网站的荣誉会员,就可以助力我们突破审查与封锁,向至少10000位中国大陆同胞奉上独立真实的关键资讯,在危难时刻向他们发出预警,救他们于大瘟疫与其它社会危难之中。